📌 HTTP를 활용하여 서비스의 성능을 개선해봅니다.
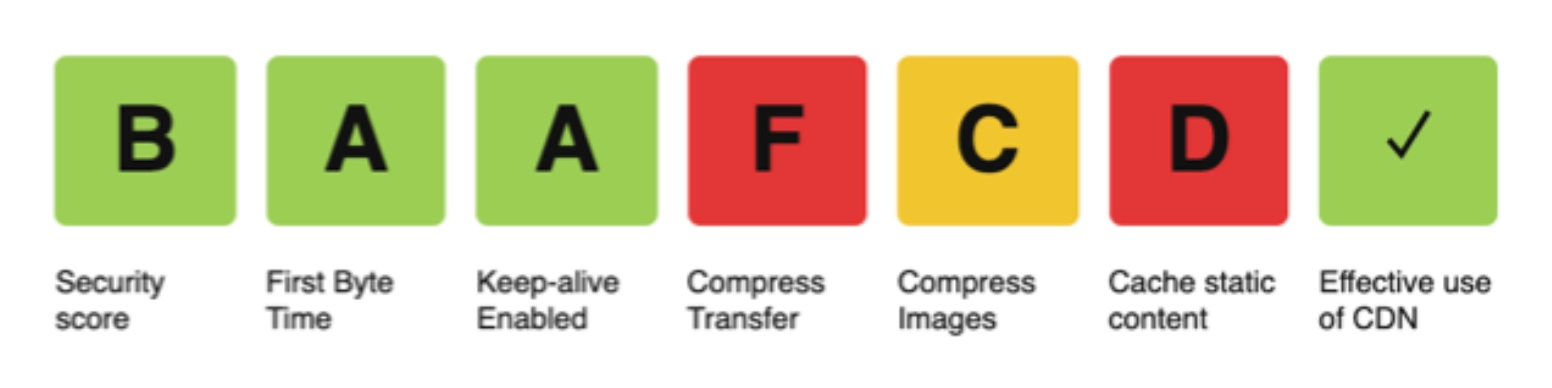
1. 웹 성능 테스트
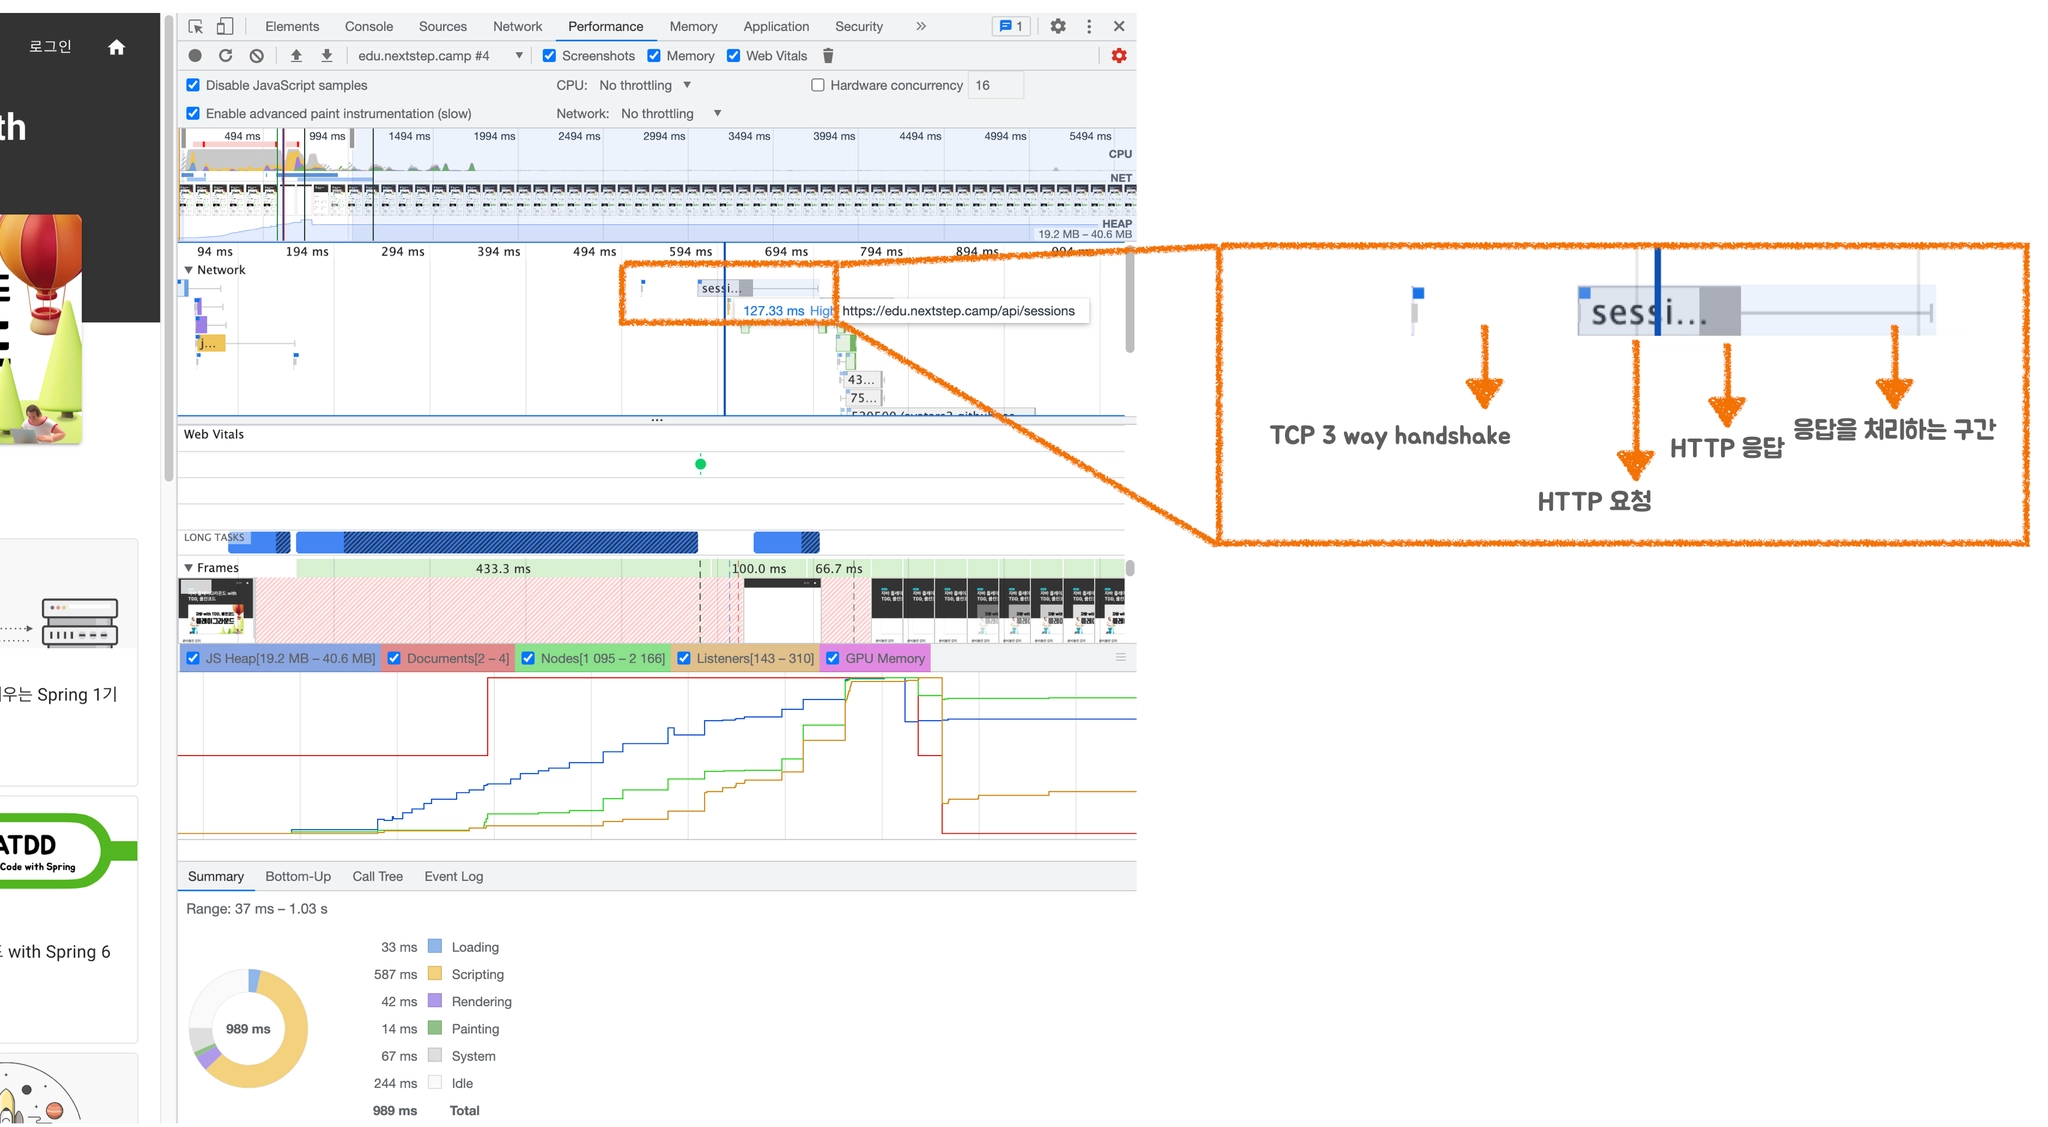
첫 바이트와 리소스 요청 첫 바이트와 리소스 요청 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · TTFB 320 ms · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. 이 예제에서는 HTML 완료 후 의존 리소스를 요청합니다. 브라우저는 더 일찍 발견할 수도 있습니다. 예시 0–540 ms 0 100 200 300 400 500 DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS TTFB 320 ms 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 첫 바이트와 리소스 요청 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · TTFB 320 ms · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. 이 예제에서는 HTML 완료 후 의존 리소스를 요청합니다. 브라우저는 더 일찍 발견할 수도 있습니다. 예시 0–540 ms 0 100 200 300 400 500 TTFB 320 ms DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 완료 장면 설명. CSS·JS 요청과 응답이 겹칠 수 있습니다. 막대의 상대 길이는 이 예제의 실제 ms 값입니다.
과정 보기 1. DNS→TCP→TLS 연결 준비.
첫 바이트와 리소스 요청 · 1 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. DNS·TCP·TLS와 서버 응답 대기를 구분합니다. 예시 0–540 ms 0 100 200 300 400 500 DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 첫 바이트와 리소스 요청 · 1 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. DNS·TCP·TLS와 서버 응답 대기를 구분합니다. 예시 0–540 ms 0 100 200 300 400 500 DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 2. TTFB 뒤에도 HTML 수신 구간이 남습니다.
첫 바이트와 리소스 요청 · 2 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · TTFB 320 ms · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. 첫 바이트가 왔어도 HTML 전체 수신은 아직 끝나지 않았습니다. 예시 0–540 ms 0 100 200 300 400 500 DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS TTFB 320 ms 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 첫 바이트와 리소스 요청 · 2 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · TTFB 320 ms · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. 첫 바이트가 왔어도 HTML 전체 수신은 아직 끝나지 않았습니다. 예시 0–540 ms 0 100 200 300 400 500 TTFB 320 ms DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 3. CSS·JS 요청과 응답이 겹칠 수 있습니다. 막대의 상대 길이는 이 예제의 실제 ms 값입니다.
첫 바이트와 리소스 요청 · 3 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · TTFB 320 ms · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. 이 예제에서는 HTML 완료 후 의존 리소스를 요청합니다. 브라우저는 더 일찍 발견할 수도 있습니다. 예시 0–540 ms 0 100 200 300 400 500 DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS TTFB 320 ms 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 첫 바이트와 리소스 요청 · 3 예시 0–540 ms · 0 · 100 · 200 · 300 · 400 · 500 · TTFB 320 ms · DNS · TCP · TLS · 첫 바이트 대기 · HTML 수신 · CSS · JS · 0–40 ms · 40–120 ms · 120–200 ms · 200–320 ms · 320–380 ms · 380–490 ms · 400–540 ms. 이 예제에서는 HTML 완료 후 의존 리소스를 요청합니다. 브라우저는 더 일찍 발견할 수도 있습니다. 예시 0–540 ms 0 100 200 300 400 500 TTFB 320 ms DNS TCP TLS 첫 바이트 대기 HTML 수신 CSS JS 0–40 ms 40–120 ms 120–200 ms 200–320 ms 320–380 ms 380–490 ms 400–540 ms 원본 도해 2. Reverse Proxy 개선하기
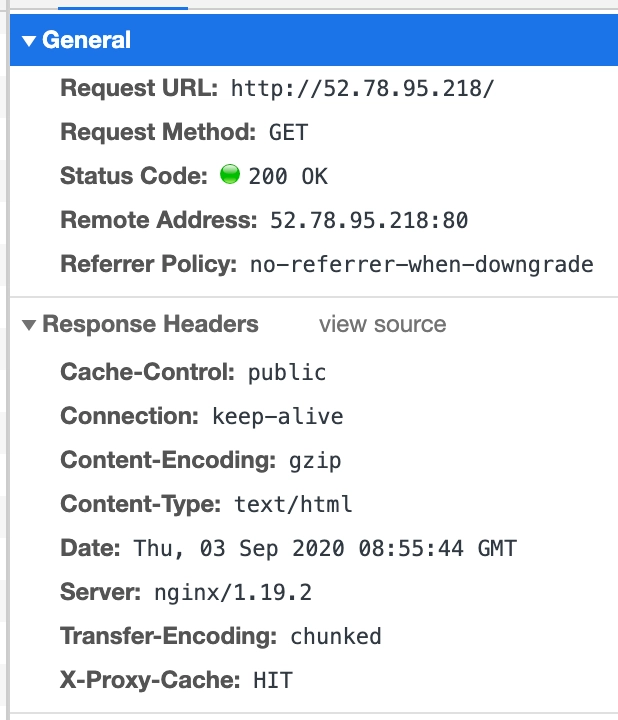
Proxy cache · MISS → HIT Proxy cache · MISS → HIT Client · Origin · Proxy cache · 200 · public · max-age=600 · HIT · GET /app.css · 클라이언트 요청 2 · 원본 요청 1. 신선한 캐시에서 응답합니다. 원본 서버 요청은 한 번입니다. Client Origin Proxy cache 200 · public max-age=600 HIT GET /app.css 클라이언트 요청 2 · 원본 요청 1 Proxy cache · MISS → HIT Client · Origin · Proxy cache · 200 · public · max-age=600 · HIT · GET /app.css · 클라이언트 요청 2 · 원본 요청 1. 신선한 캐시에서 응답합니다. 원본 서버 요청은 한 번입니다. Client Origin Proxy cache 200 · public max-age=600 HIT GET /app.css 클라이언트 요청 2 · 원본 요청 1 완료 장면 설명. 같은 키의 두 번째 요청은 HIT. 응답 헤더는 X-Proxy-Cache: HIT.
과정 보기 1. 첫 요청 → MISS → 원본 서버.
Proxy cache · MISS → HIT · 1 Client · Origin · Proxy cache · 저장 응답 없음 · MISS · GET · GET /app.css · 클라이언트 요청 1 · 원본 요청 1. 원본 서버의 응답 본문을 받는 중입니다. Client Origin Proxy cache 저장 응답 없음 MISS GET GET /app.css 클라이언트 요청 1 · 원본 요청 1 Proxy cache · MISS → HIT · 1 Client · Origin · Proxy cache · 저장 응답 없음 · MISS · GET · GET /app.css · 클라이언트 요청 1 · 원본 요청 1. 원본 서버의 응답 본문을 받는 중입니다. Client Origin Proxy cache 저장 응답 없음 MISS GET GET /app.css 클라이언트 요청 1 · 원본 요청 1 2. 완전한 응답을 받은 뒤 저장합니다. 헤더 수신만으로 HIT가 되지 않습니다.
Proxy cache · MISS → HIT · 2 Client · Origin · Proxy cache · 200 · public · max-age=600 · MISS · 200 · GET /app.css · 클라이언트 요청 1 · 원본 요청 1. 응답을 모두 받은 뒤 캐시에 저장합니다. Client Origin Proxy cache 200 · public max-age=600 MISS 200 GET /app.css 클라이언트 요청 1 · 원본 요청 1 Proxy cache · MISS → HIT · 2 Client · Origin · Proxy cache · 200 · public · max-age=600 · MISS · 200 · GET /app.css · 클라이언트 요청 1 · 원본 요청 1. 응답을 모두 받은 뒤 캐시에 저장합니다. Client Origin Proxy cache 200 · public max-age=600 MISS 200 GET /app.css 클라이언트 요청 1 · 원본 요청 1 3. 같은 키의 두 번째 요청은 HIT. 응답 헤더는 X-Proxy-Cache: HIT.
Proxy cache · MISS → HIT · 3 Client · Origin · Proxy cache · 200 · public · max-age=600 · HIT · GET /app.css · 클라이언트 요청 2 · 원본 요청 1. 신선한 캐시에서 응답합니다. 원본 서버 요청은 한 번입니다. Client Origin Proxy cache 200 · public max-age=600 HIT GET /app.css 클라이언트 요청 2 · 원본 요청 1 Proxy cache · MISS → HIT · 3 Client · Origin · Proxy cache · 200 · public · max-age=600 · HIT · GET /app.css · 클라이언트 요청 2 · 원본 요청 1. 신선한 캐시에서 응답합니다. 원본 서버 요청은 한 번입니다. Client Origin Proxy cache 200 · public max-age=600 HIT GET /app.css 클라이언트 요청 2 · 원본 요청 1 원본 도해 cache
http { ## Proxy 캐시 파일 경로, 메모리상 점유할 크기, 캐시 유지기간, 전체 캐시의 최대 크기 등 설정 proxy_cache_path /tmp/nginx levels=1:2 keys_zone=mycache:10m inactive=10m max_size=200M ; ## 캐시를 구분하기 위한 Key 규칙 proxy_cache_key " $scheme$host$request_uri $cookie_user " ; server { location ~ * \. ( ? :css | js | gif | png | jpg | jpeg )$ { proxy_pass http://app ; ## 캐시 설정 적용 및 헤더에 추가 # 캐시 존을 설정 (캐시 이름) proxy_cache mycache ; # X-Proxy-Cache 헤더에 HIT, MISS, BYPASS와 같은 캐시 적중 상태정보가 설정 add_header X-Proxy-Cache $upstream_cache_status; # 200 302 코드는 20분간 캐싱 proxy_cache_valid 200 302 10m ; # 만료기간을 1 달로 설정 expires 1M ; # access log 를 찍지 않는다. access_log off ; } } } TLS, HTTP/2 (브라우저의 일반적인 HTTP/2 사용에는 TLS가 필요합니다. HTTP/2 프로토콜 자체는 TLS 없는 연결도 정의합니다.)
http { server { listen 80 ; return 301 https:// $host$request_uri; } server { listen 443 ssl http2 ; ssl_certificate /etc/letsencrypt/live/[도메인주소]/fullchain.pem ; ssl_certificate_key /etc/letsencrypt/live/[도메인주소]/privkey.pem ; # Disable SSL ssl_protocols TLSv1 TLSv1.1 TLSv1.2 ; # 통신과정에서 사용할 암호화 알고리즘 ssl_prefer_server_ciphers on ; ssl_ciphers ECDH+AESGCM:ECDH+AES256:ECDH+AES128:DH+3DES:!ADH:!AECDH:!MD5 ; # Enable HSTS # client의 browser에게 http로 어떠한 것도 load 하지 말라고 규제합니다. # 이를 통해 http에서 https로 redirect 되는 request를 minimize 할 수 있습니다. add_header Strict-Transport-Security "max-age=31536000" always ; # SSL sessions ssl_session_cache shared:SSL:10m ; ssl_session_timeout 10m ; } } HTTP/2 스트림과 TCP 손실 HTTP/2 스트림과 TCP 손실 TCP 송신 · TCP 수신 · B·C 대기 · × 유실 · TCP 범위 A · stream 1 · TCP 범위 B · stream 3 · TCP 범위 C · stream 5 · 범위 A 재전송 · TCP 수신 버퍼 · 연속 바이트 · 범위 A · 범위 B · 범위 C · stream 1 · 분배 완료 · stream 3 · 분배 완료 · stream 5 · 분배 완료 · HTTP/2 분배 (TCP 위 계층). 빈 바이트 구간을 복구한 뒤 각 stream에 프레임을 분배합니다. TCP 송신 TCP 수신 B·C 대기 × 유실 TCP 범위 A · stream 1 TCP 범위 B · stream 3 TCP 범위 C · stream 5 범위 A 재전송 TCP 수신 버퍼 · 연속 바이트 범위 A 범위 B 범위 C stream 1 분배 완료 stream 3 분배 완료 stream 5 분배 완료 HTTP/2 분배 (TCP 위 계층) HTTP/2 스트림과 TCP 손실 TCP 송신 · TCP 수신 · B·C 대기 · × 유실 · TCP 범위 A · stream 1 · TCP 범위 B · stream 3 · TCP 범위 C · stream 5 · 범위 A 재전송 · TCP 수신 버퍼 · 연속 바이트 · 범위 A · 범위 B · 범위 C · stream 1 · 분배 완료 · stream 3 · 분배 완료 · stream 5 · 분배 완료 · HTTP/2 분배 (TCP 위 계층). 빈 바이트 구간을 복구한 뒤 각 stream에 프레임을 분배합니다. TCP 송신 TCP 수신 B·C 대기 × 유실 TCP 범위 A · stream 1 TCP 범위 B · stream 3 TCP 범위 C · stream 5 범위 A 재전송 TCP 수신 버퍼 · 연속 바이트 범위 A 범위 B 범위 C stream 1 분배 완료 stream 3 분배 완료 stream 5 분배 완료 HTTP/2 분배 (TCP 위 계층) 완료 장면 설명. TCP HOL 복구 뒤 연속 바이트를 각 stream으로 분배합니다.
과정 보기 1. 서로 다른 stream의 프레임이 한 연결에 섞여 나갑니다.
HTTP/2 스트림과 TCP 손실 · 1 TCP 송신 · TCP 수신 · TCP 범위 A · stream 1 · TCP 수신 버퍼 · 연속 바이트 · 범위 A · 범위 B · 범위 C · stream 1 · 바이트 대기 · stream 3 · 바이트 대기 · stream 5 · 바이트 대기 · HTTP/2 분배 (TCP 위 계층). 서로 다른 stream 프레임이 하나의 TCP 연결에 섞여 전송됩니다. TCP 송신 TCP 수신 TCP 범위 A · stream 1 TCP 수신 버퍼 · 연속 바이트 범위 A 범위 B 범위 C stream 1 바이트 대기 stream 3 바이트 대기 stream 5 바이트 대기 HTTP/2 분배 (TCP 위 계층) HTTP/2 스트림과 TCP 손실 · 1 TCP 송신 · TCP 수신 · TCP 범위 A · stream 1 · TCP 수신 버퍼 · 연속 바이트 · 범위 A · 범위 B · 범위 C · stream 1 · 바이트 대기 · stream 3 · 바이트 대기 · stream 5 · 바이트 대기 · HTTP/2 분배 (TCP 위 계층). 서로 다른 stream 프레임이 하나의 TCP 연결에 섞여 전송됩니다. TCP 송신 TCP 수신 TCP 범위 A · stream 1 TCP 수신 버퍼 · 연속 바이트 범위 A 범위 B 범위 C stream 1 바이트 대기 stream 3 바이트 대기 stream 5 바이트 대기 HTTP/2 분배 (TCP 위 계층) 2. 앞의 TCP 범위가 손실되면 뒤의 stream 3·5 프레임도 수신 TCP 버퍼에 대기합니다.
HTTP/2 스트림과 TCP 손실 · 2 TCP 송신 · TCP 수신 · B·C 대기 · × 유실 · TCP 범위 A · stream 1 · TCP 범위 B · stream 3 · TCP 범위 C · stream 5 · TCP 수신 버퍼 · 연속 바이트 · A 누락 · 범위 B · 범위 C · stream 1 · 바이트 대기 · stream 3 · 바이트 대기 · stream 5 · 바이트 대기 · HTTP/2 분배 (TCP 위 계층). 앞의 TCP 바이트 손실로 후속 stream 프레임도 HTTP/2에 아직 전달되지 않습니다. TCP 송신 TCP 수신 B·C 대기 × 유실 TCP 범위 A · stream 1 TCP 범위 B · stream 3 TCP 범위 C · stream 5 TCP 수신 버퍼 · 연속 바이트 A 누락 범위 B 범위 C stream 1 바이트 대기 stream 3 바이트 대기 stream 5 바이트 대기 HTTP/2 분배 (TCP 위 계층) HTTP/2 스트림과 TCP 손실 · 2 TCP 송신 · TCP 수신 · B·C 대기 · × 유실 · TCP 범위 A · stream 1 · TCP 범위 B · stream 3 · TCP 범위 C · stream 5 · TCP 수신 버퍼 · 연속 바이트 · A 누락 · 범위 B · 범위 C · stream 1 · 바이트 대기 · stream 3 · 바이트 대기 · stream 5 · 바이트 대기 · HTTP/2 분배 (TCP 위 계층). 앞의 TCP 바이트 손실로 후속 stream 프레임도 HTTP/2에 아직 전달되지 않습니다. TCP 송신 TCP 수신 B·C 대기 × 유실 TCP 범위 A · stream 1 TCP 범위 B · stream 3 TCP 범위 C · stream 5 TCP 수신 버퍼 · 연속 바이트 A 누락 범위 B 범위 C stream 1 바이트 대기 stream 3 바이트 대기 stream 5 바이트 대기 HTTP/2 분배 (TCP 위 계층) 3. TCP HOL 복구 뒤 연속 바이트를 각 stream으로 분배합니다.
HTTP/2 스트림과 TCP 손실 · 3 TCP 송신 · TCP 수신 · B·C 대기 · × 유실 · TCP 범위 A · stream 1 · TCP 범위 B · stream 3 · TCP 범위 C · stream 5 · 범위 A 재전송 · TCP 수신 버퍼 · 연속 바이트 · 범위 A · 범위 B · 범위 C · stream 1 · 분배 완료 · stream 3 · 분배 완료 · stream 5 · 분배 완료 · HTTP/2 분배 (TCP 위 계층). 빈 바이트 구간을 복구한 뒤 각 stream에 프레임을 분배합니다. TCP 송신 TCP 수신 B·C 대기 × 유실 TCP 범위 A · stream 1 TCP 범위 B · stream 3 TCP 범위 C · stream 5 범위 A 재전송 TCP 수신 버퍼 · 연속 바이트 범위 A 범위 B 범위 C stream 1 분배 완료 stream 3 분배 완료 stream 5 분배 완료 HTTP/2 분배 (TCP 위 계층) HTTP/2 스트림과 TCP 손실 · 3 TCP 송신 · TCP 수신 · B·C 대기 · × 유실 · TCP 범위 A · stream 1 · TCP 범위 B · stream 3 · TCP 범위 C · stream 5 · 범위 A 재전송 · TCP 수신 버퍼 · 연속 바이트 · 범위 A · 범위 B · 범위 C · stream 1 · 분배 완료 · stream 3 · 분배 완료 · stream 5 · 분배 완료 · HTTP/2 분배 (TCP 위 계층). 빈 바이트 구간을 복구한 뒤 각 stream에 프레임을 분배합니다. TCP 송신 TCP 수신 B·C 대기 × 유실 TCP 범위 A · stream 1 TCP 범위 B · stream 3 TCP 범위 C · stream 5 범위 A 재전송 TCP 수신 버퍼 · 연속 바이트 범위 A 범위 B 범위 C stream 1 분배 완료 stream 3 분배 완료 stream 5 분배 완료 HTTP/2 분배 (TCP 위 계층) 3. Tomcat 개선하기
HTTP Cache, gzip 등 학습 테스트
gzip 압축
# application.properties server.compression.enabled: true server.compression.mime-types: text/html,text/plain,text/css,application/javascript,application/json server.compression.min-response-size: 500